
L'IA générative, une nouvelle surface de risque
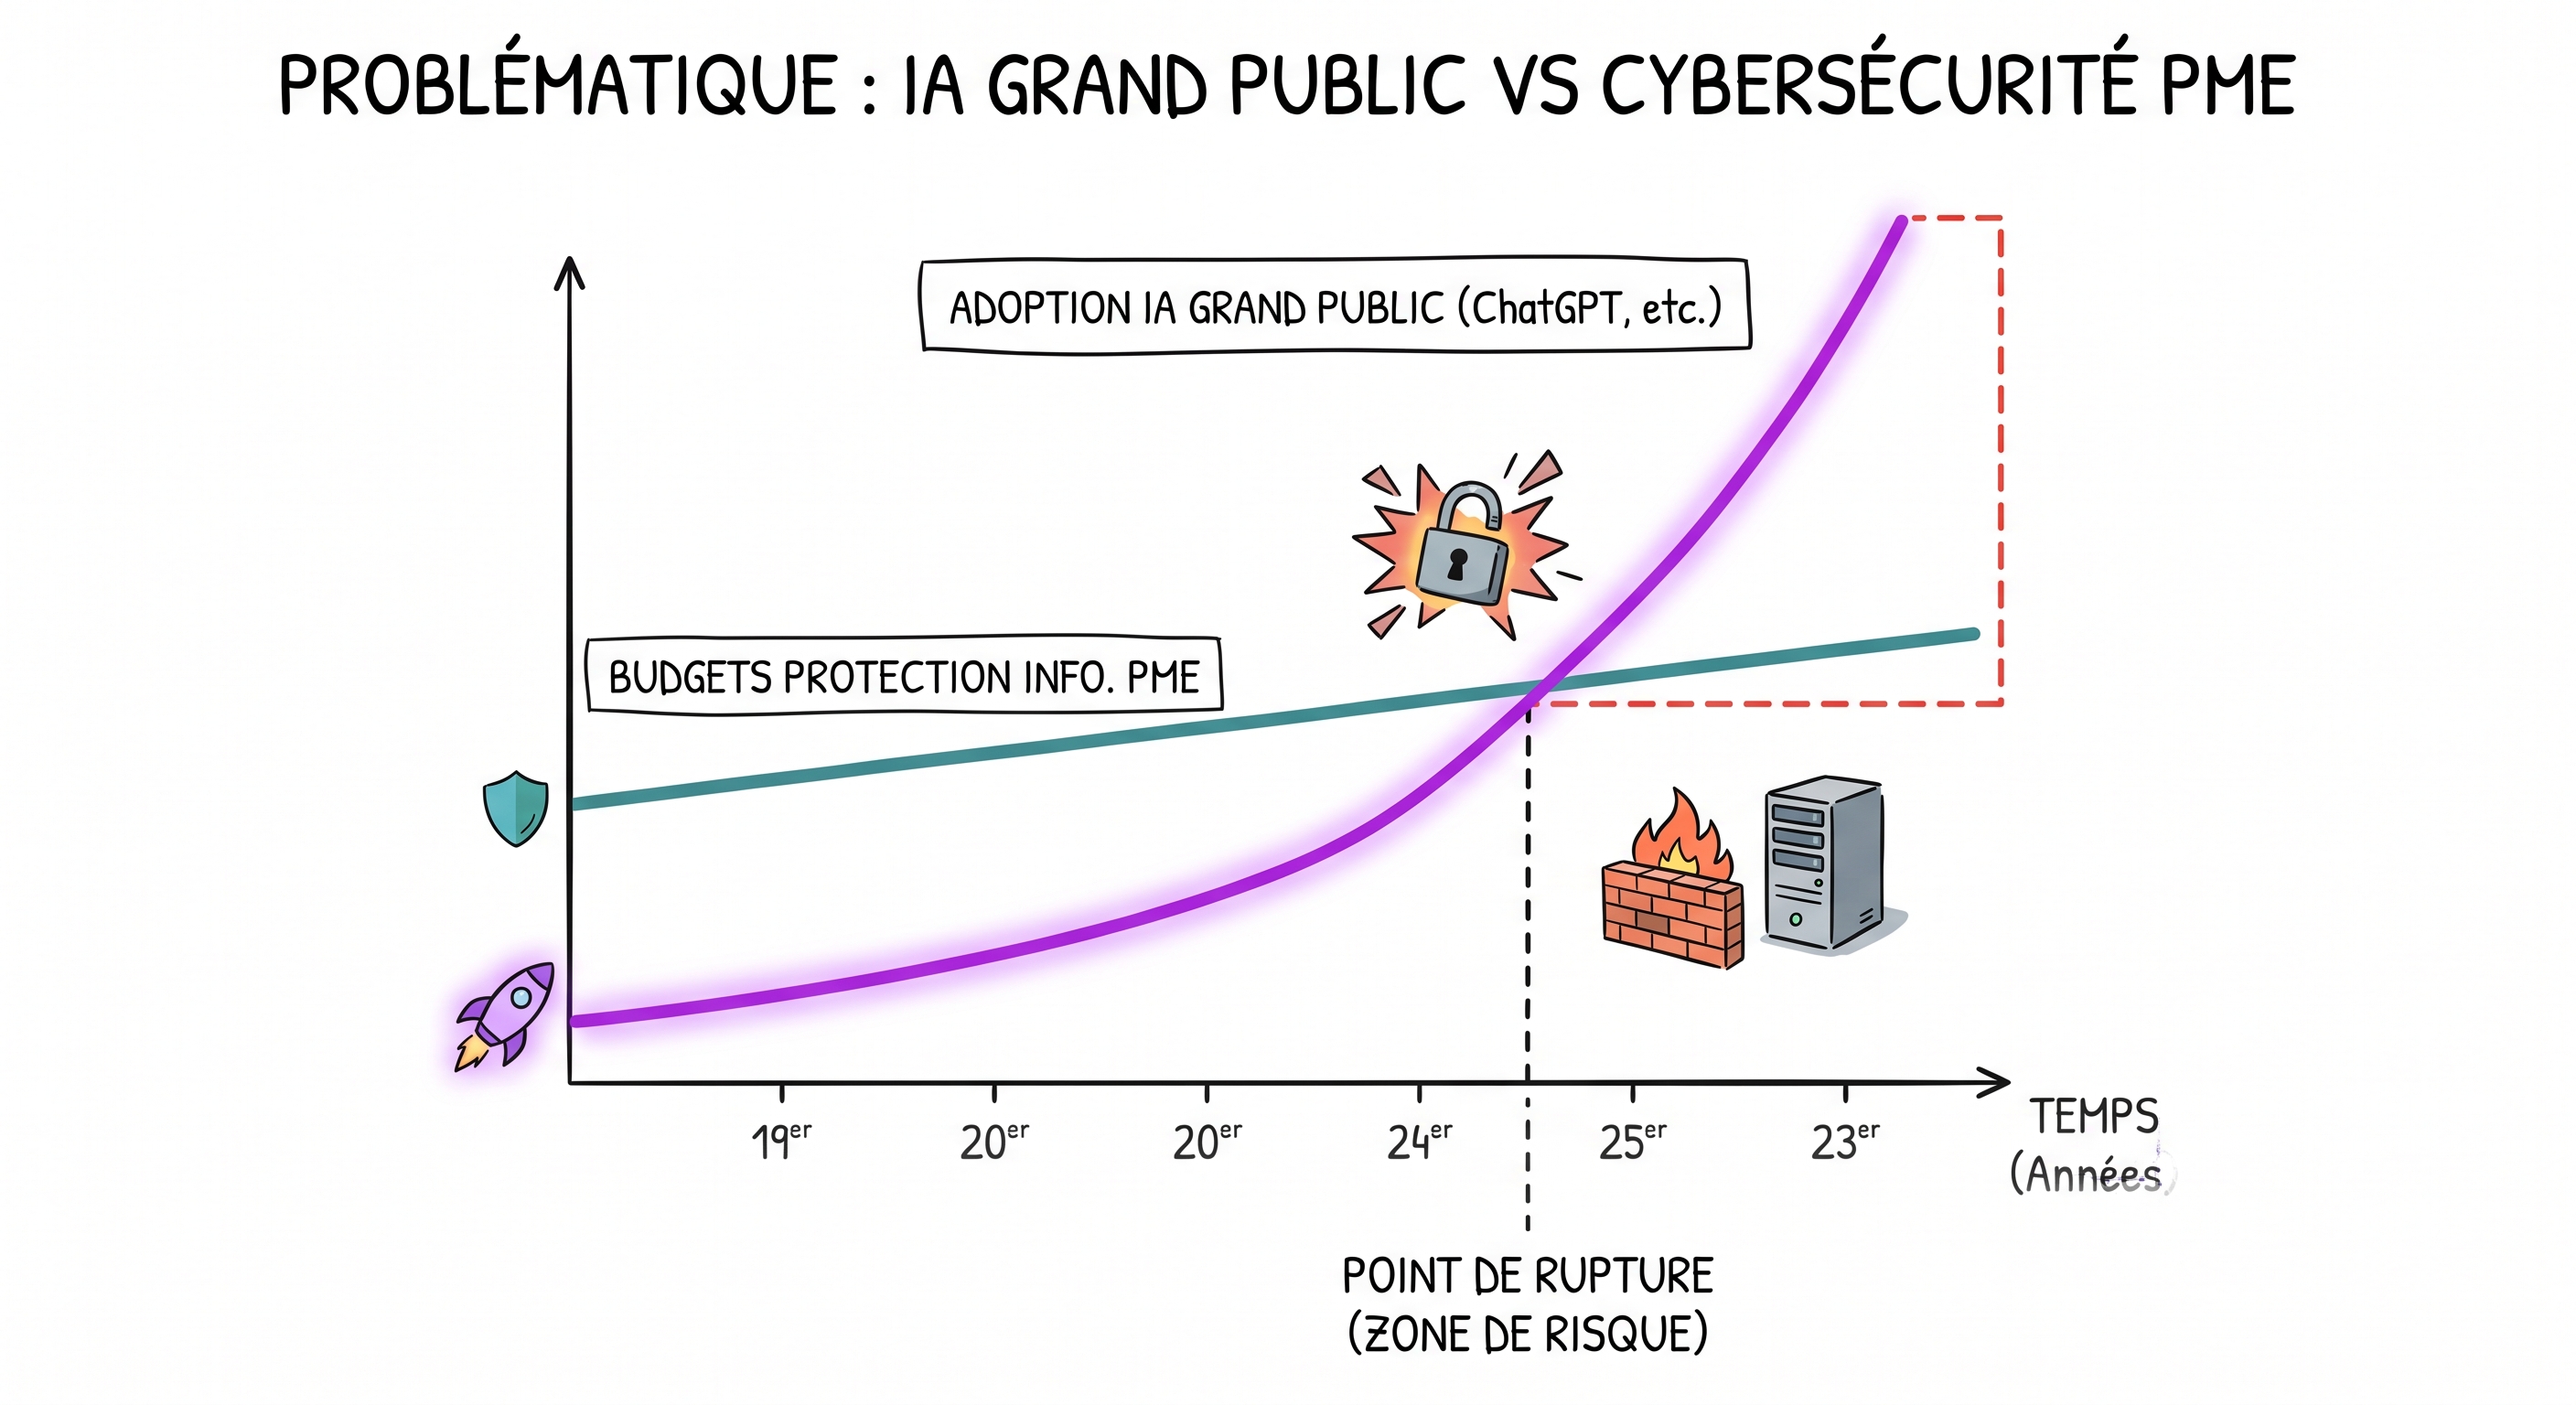
En moyenne, une entreprise utilise 11 outils d'IA générative différents chaque mois. La plupart des salariés (65%) s'en servent quotidiennement en douce, sans supervision informatique centralisée, donc sans validation du responsable informatique.
Cette prolifération d'outils non maîtrisés (le fameux 'shadow AI') multiplie les risques de sécurité. Lesquels ?
Les risques concrets
- La fuite de données
Un commercial veut rédiger une proposition sur-mesure. Pour gagner du temps, il copie-colle le fichier Excel contenant les tarifs négociés, les noms des clients et les marges internes directement dans la version gratuite d'un chatbot grand public. Sans s'en rendre compte, il vient d'envoyer des informations stratégiques sur des serveurs tiers dont l'entreprise ne maîtrise ni le stockage, ni l'usage pour réentraîner les modèles.
- Des attaques ultra précises (et sans faute d'orthographe)
Fini les emails frauduleux repérables au premier coup d'œil. Les attaquants utilisent désormais les modèles de langage pour générer des messages de phishing parfaits. L'IA analyse le style public d'un dirigeant sur LinkedIn, rédige un message urgent au comptable avec le ton exact du patron, et demande le virement d'une facture sous prétexte d'une urgence fournisseur.
Ces pièges vous semblent trop gros pour être vrai ? Et pourtant ça marche ! En France, 94 % des PME ont subi au moins une cyberattaque l'an passé, avec une facture moyenne de 466 000 euros par incident. Face à ce constat, l'IA passe de problème à solution.
Faire de l'IA son propre bouclier
Face à des attaques automatisées, la réponse humaine manuelle ne suffit plus. Une attaque lancée en pleine nuit par un script ne peut pas attendre l'arrivée du responsable informatique à 9h. L'IA se transforme donc de poison à médicament. Comment ?
-
Détection des signaux faibles : Des solutions modernes de cybersécurité analysent les flux réseau en continu pour repérer les comportements inhabituels (par exemple, un compte utilisateur qui télécharge subitement 10 gigaoctets de fichiers comptables à 3 heures du matin).
-
Réponse automatisée : Isoler une machine infectée du réseau en quelques millisecondes avant que le rançongiciel (ransomware) ne chiffre le serveur central.
Conclusion
L'intelligence artificielle n'est qu'un outil. Elle ne crée pas le danger : elle accélère les dynamiques existantes. Elle rend les attaques plus crédibles et plus rapides, mais elle donne aussi aux petites équipes les moyens de surveiller leurs systèmes comme de grands groupes.
Donc, le maillon faible n'est pas le logiciel, c'est l'absence de cadre. Une PME n'a pas besoin d'interdire l'IA, elle a besoin d'apprendre à ses équipes à ne jamais lui confier les clés de la maison.